家用 Kubernetes 的內部 DNS:從 router 到 CoreDNS 排查查詢迴圈
讓 GitLab、Registry 與 Vault 的內部名稱可以被 node 和 Pod 解析,並避免把 host 的 loopback resolver 交給 CoreDNS。
最新文章
讓 GitLab、Registry 與 Vault 的內部名稱可以被 node 和 Pod 解析,並避免把 host 的 loopback resolver 交給 CoreDNS。
把 audit device、container 儲存與 logrotate 分開設定,確認輪替後的新請求仍寫入正確檔案。
用 MLX 4-bit 在 Apple Silicon 本機執行兩個 Qwen 模型,並處理 unified memory、context length 與 thinking 設定。
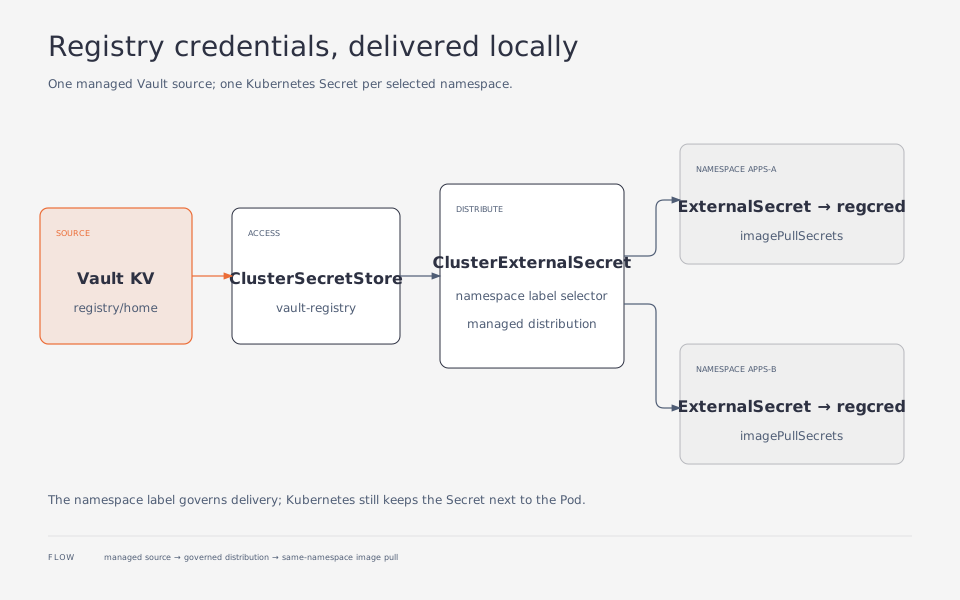
以 Vault 保存 credential,讓 namespace label 控制分發範圍,並分開驗證 Secret 同步與真正的 image pull。
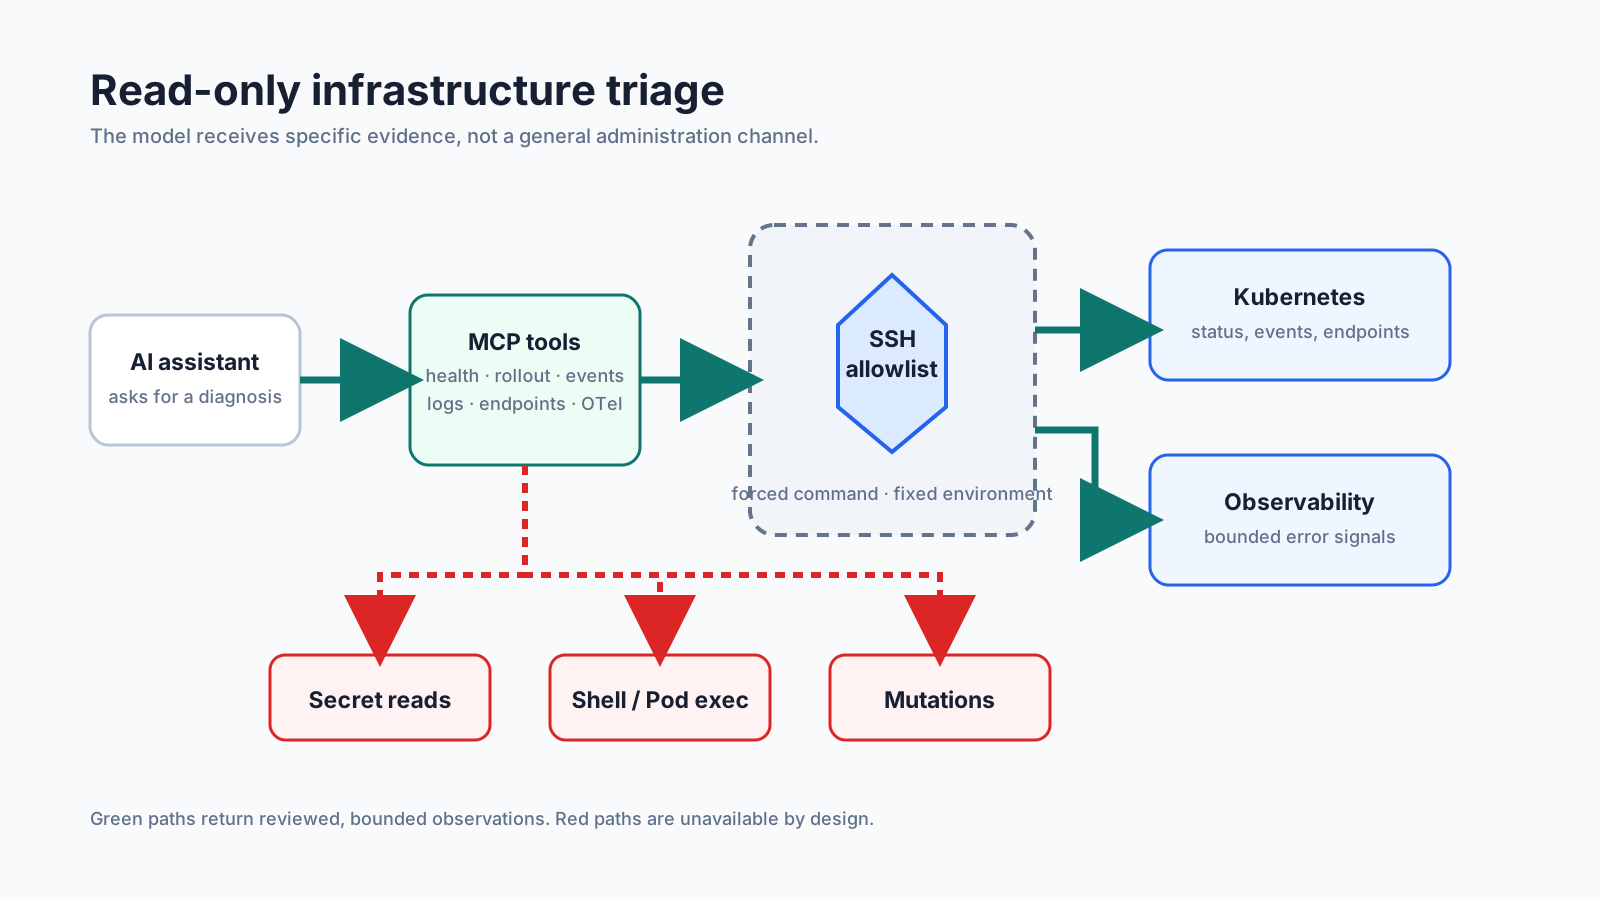
限制 AI 的 SSH、Kubernetes 與 OpenTelemetry 排查能力,也讓本機 LLM 少吃一點 context。
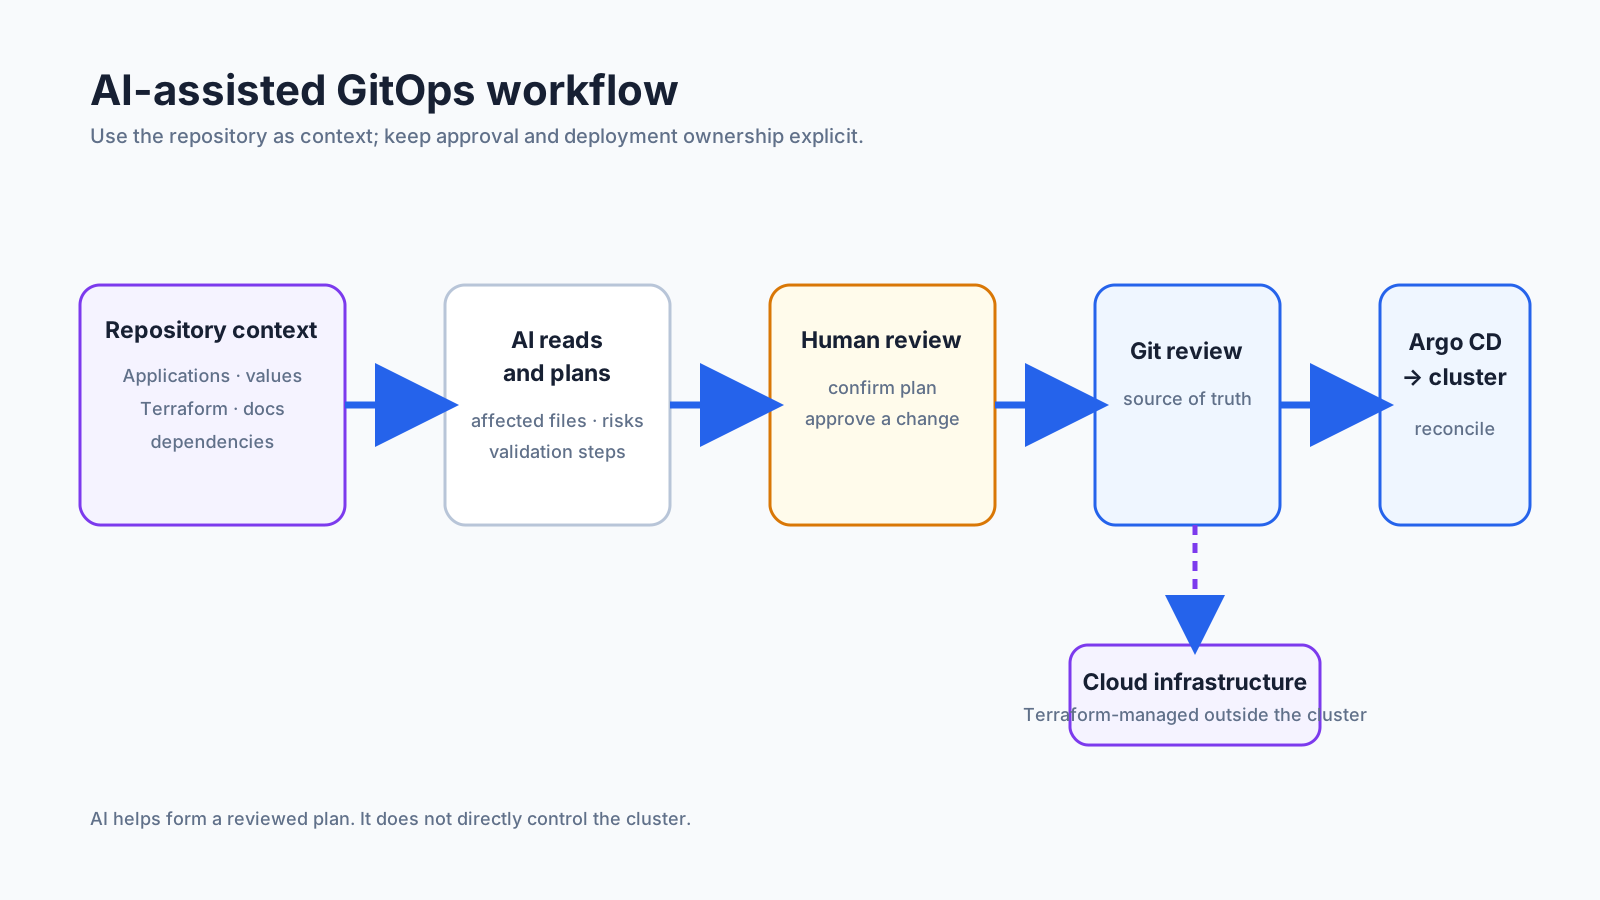
我把 GitOps repository 當成共同的工作筆記,讓 AI 能先理解現況,再協助修改、驗證與寫作。
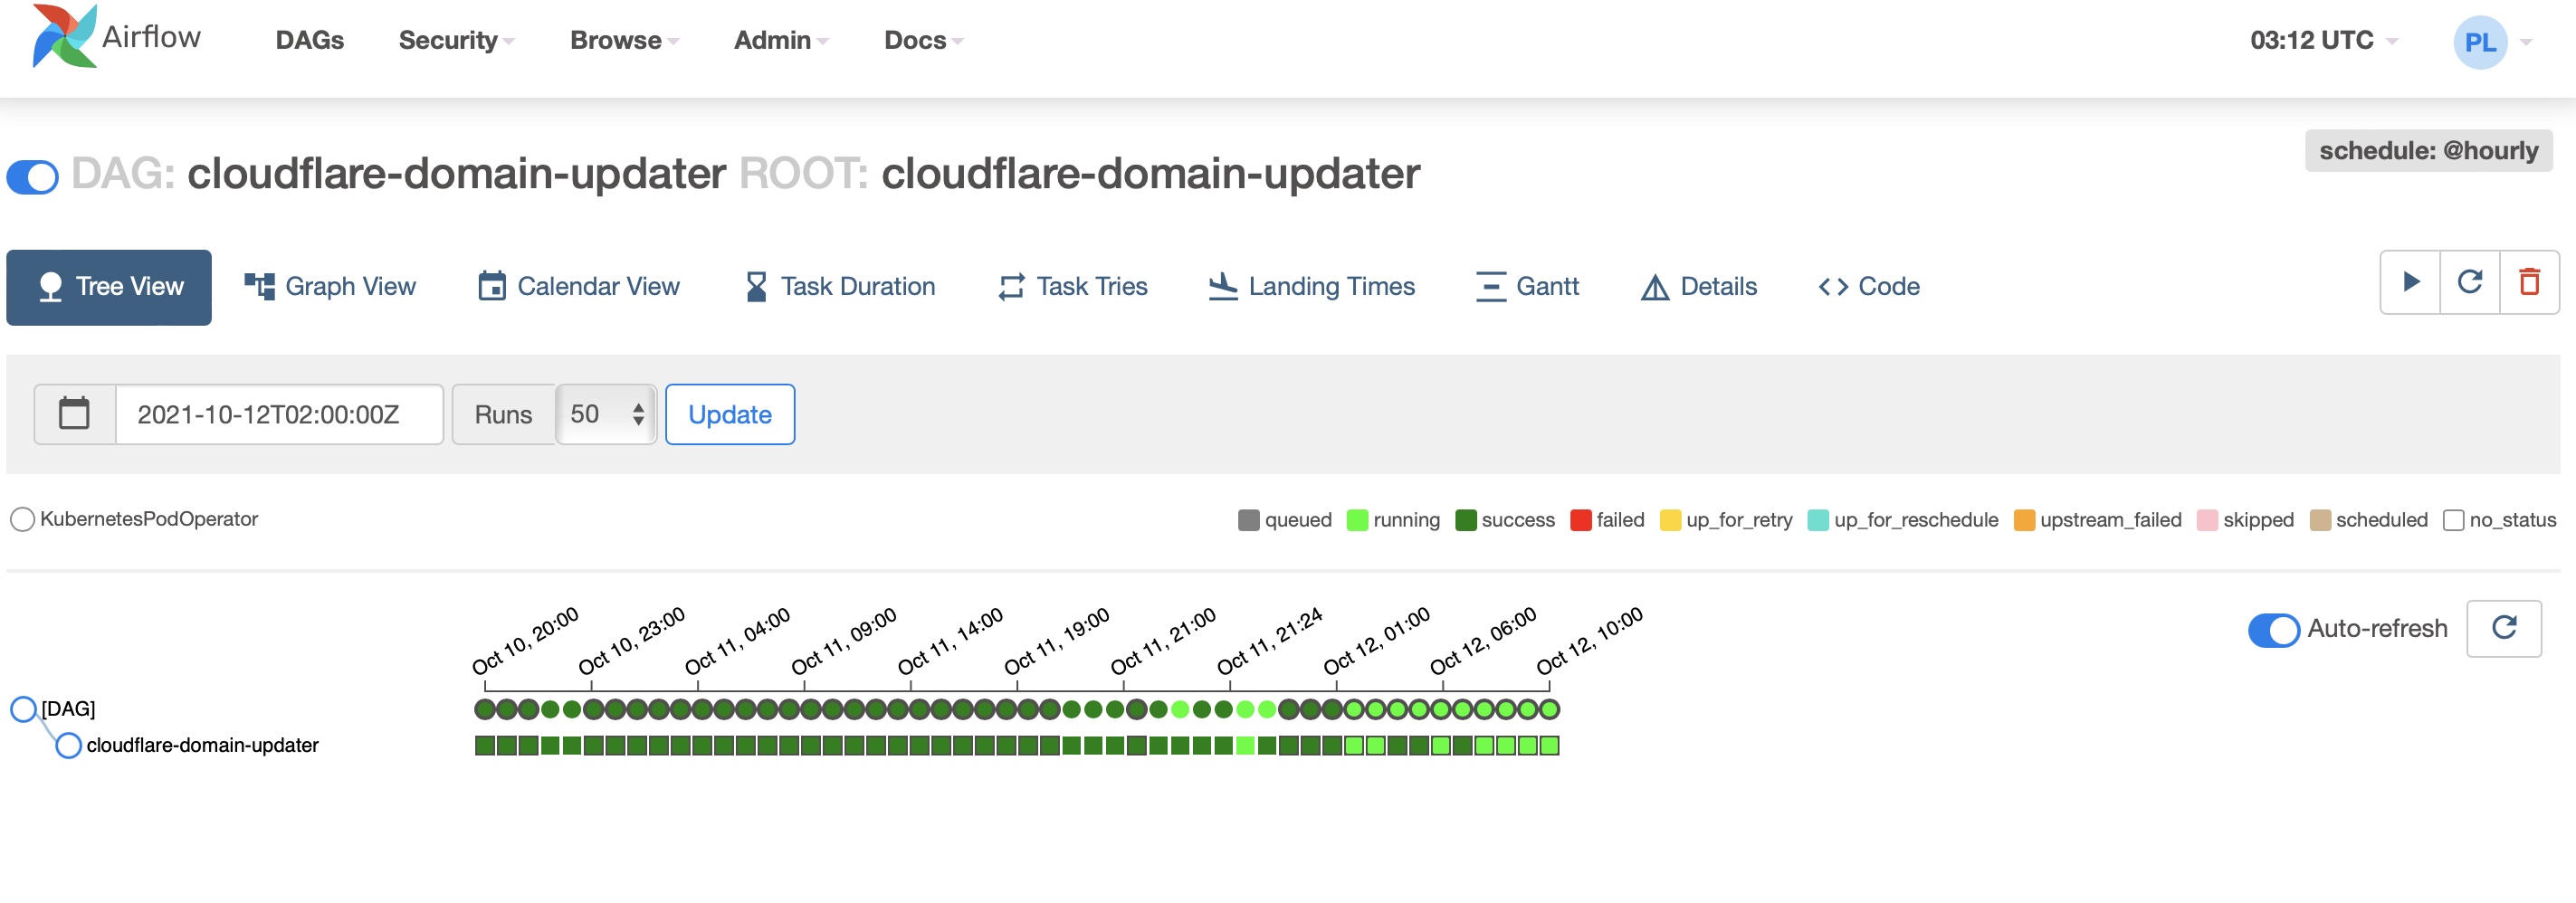
在家用 Kubernetes 叢集上,以 Argo CD、Helm、Vault 與 External Secrets 部署 Airflow。
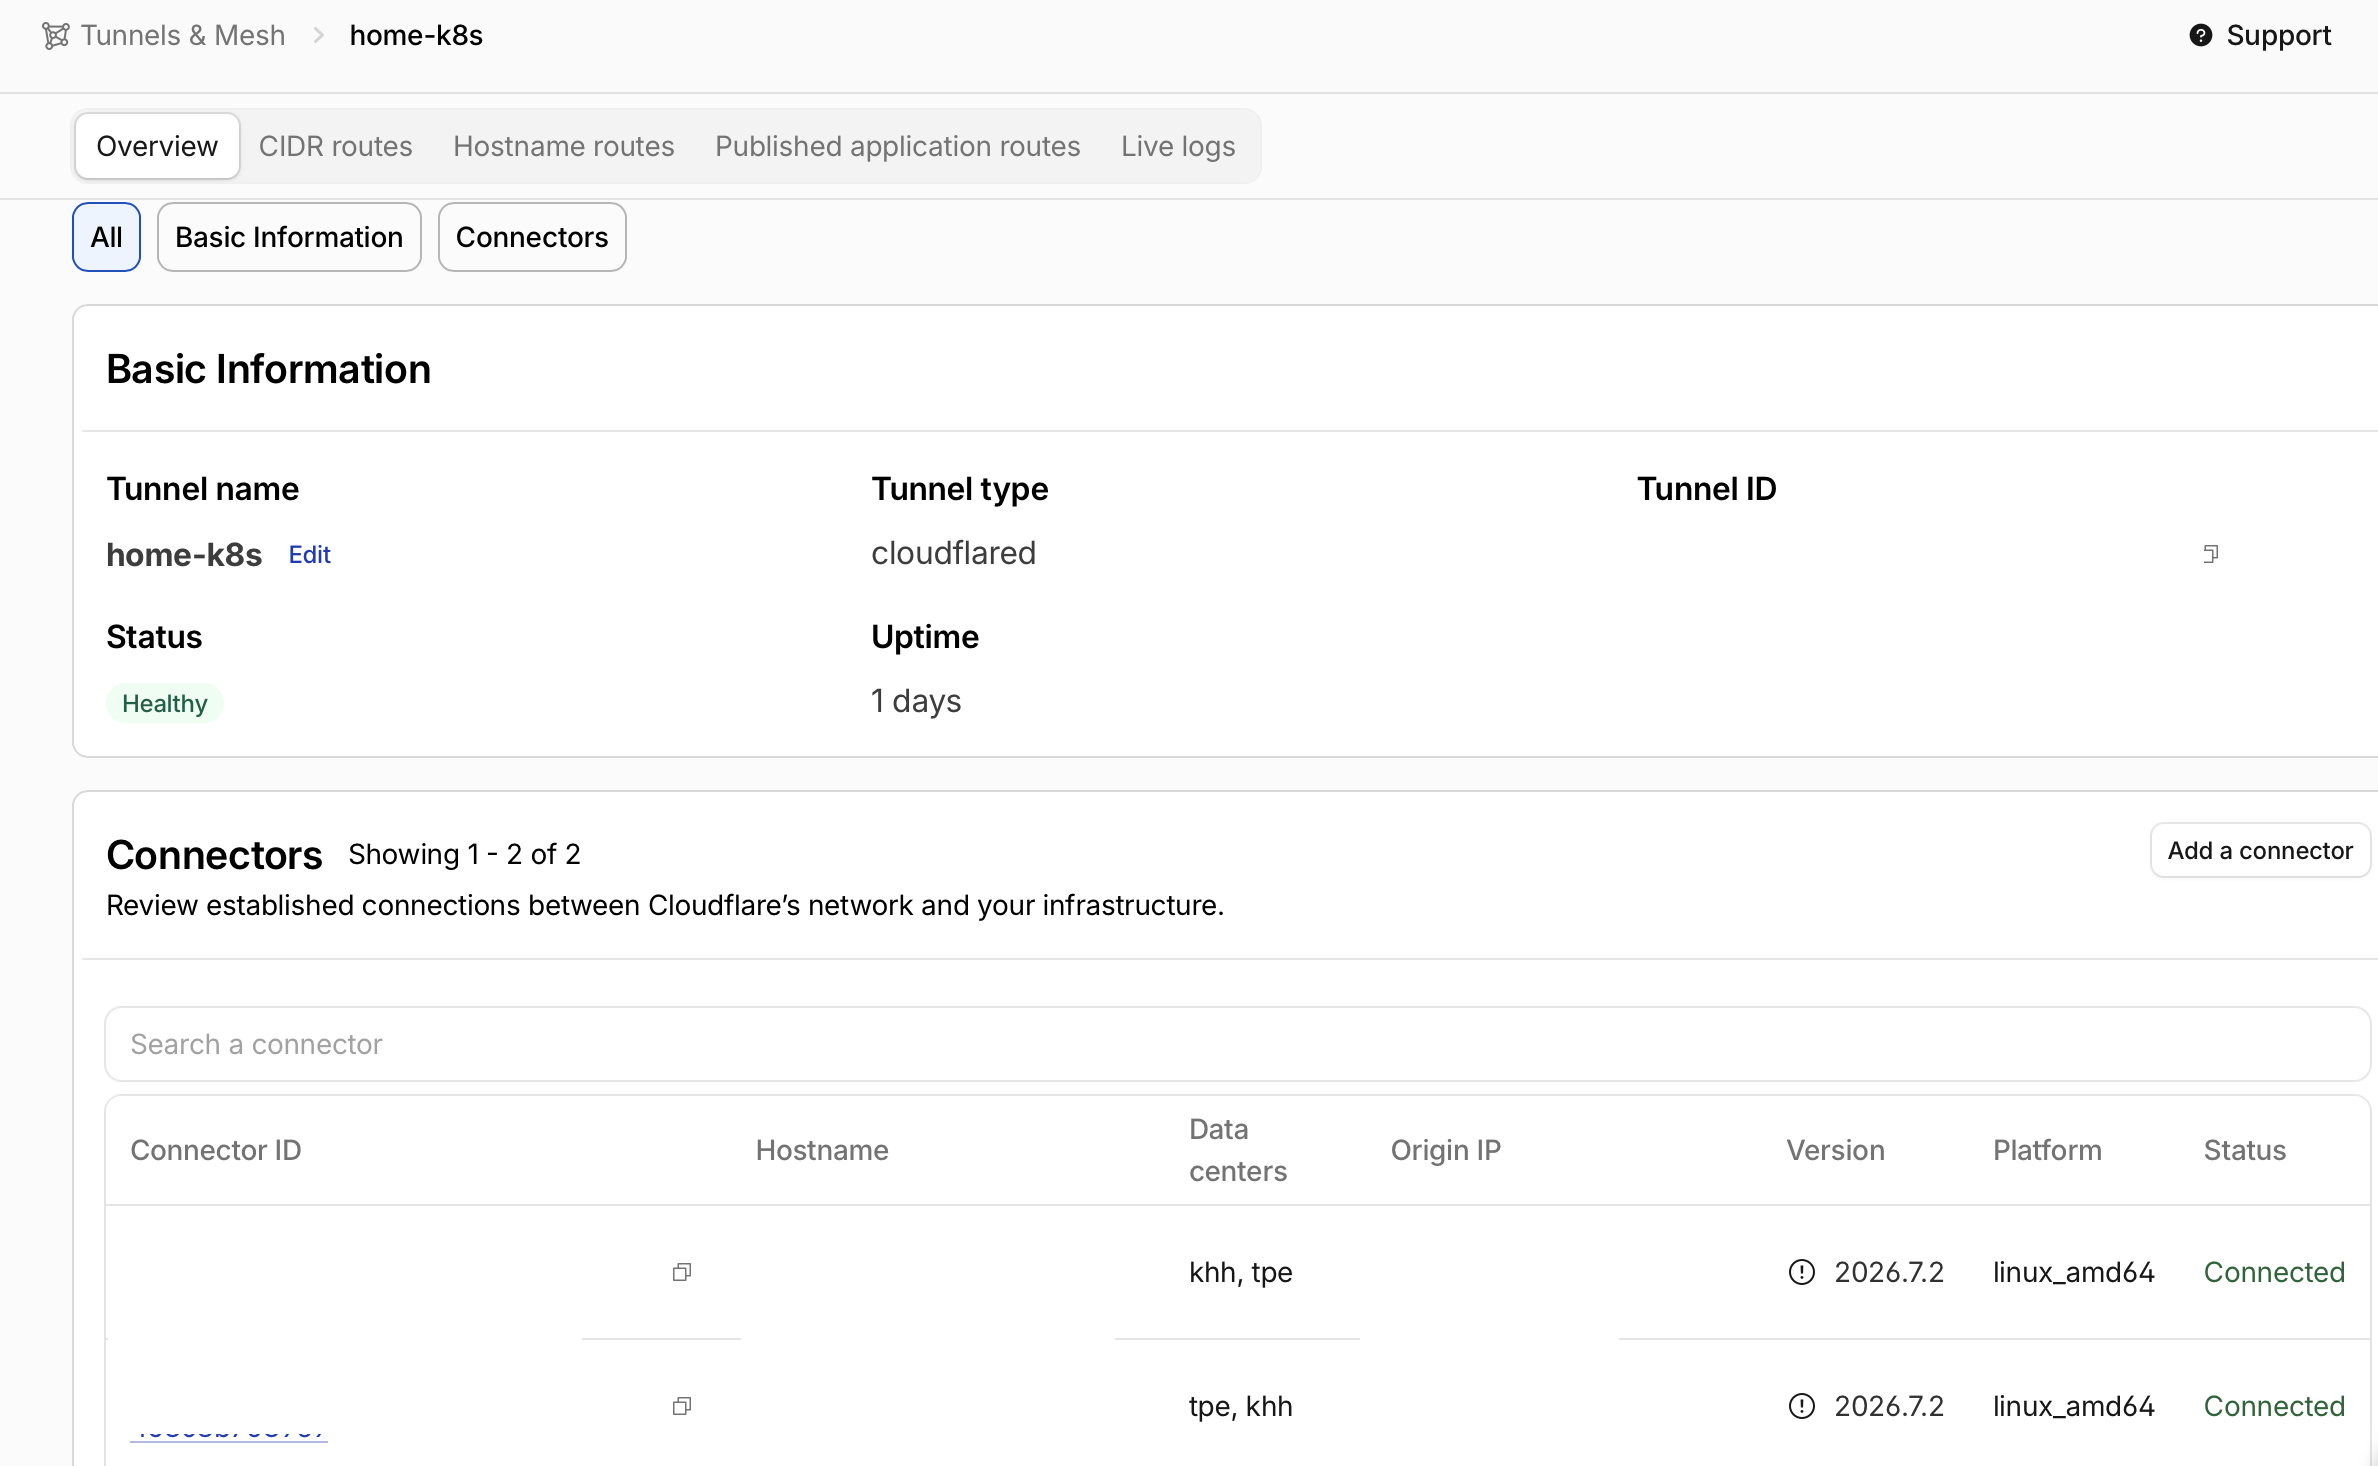
將公開入口與身分檢查移至 Cloudflare,再透過僅出站的 Tunnel 連到內部服務。
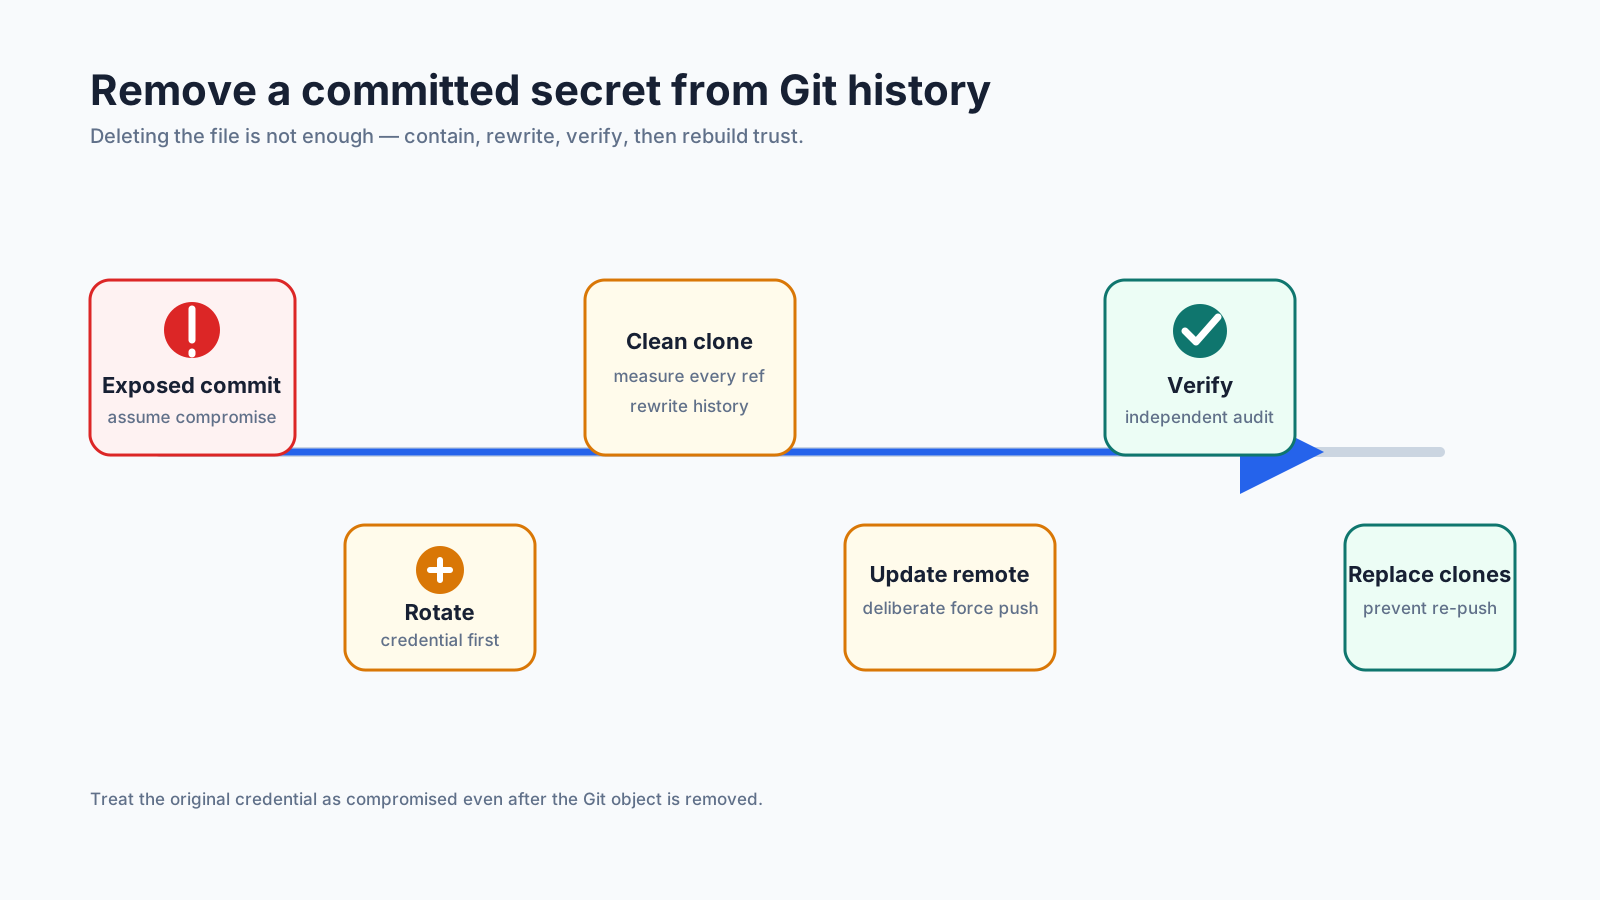
刪除檔案只是第一步:輪替憑證、改寫所有可達 ref、獨立驗證遠端,並防止下次外洩。
把 iOS 產品開發經驗延伸為原生 SwiftUI 系統 DNS 管理工具,支援 DoH 與 DoT。
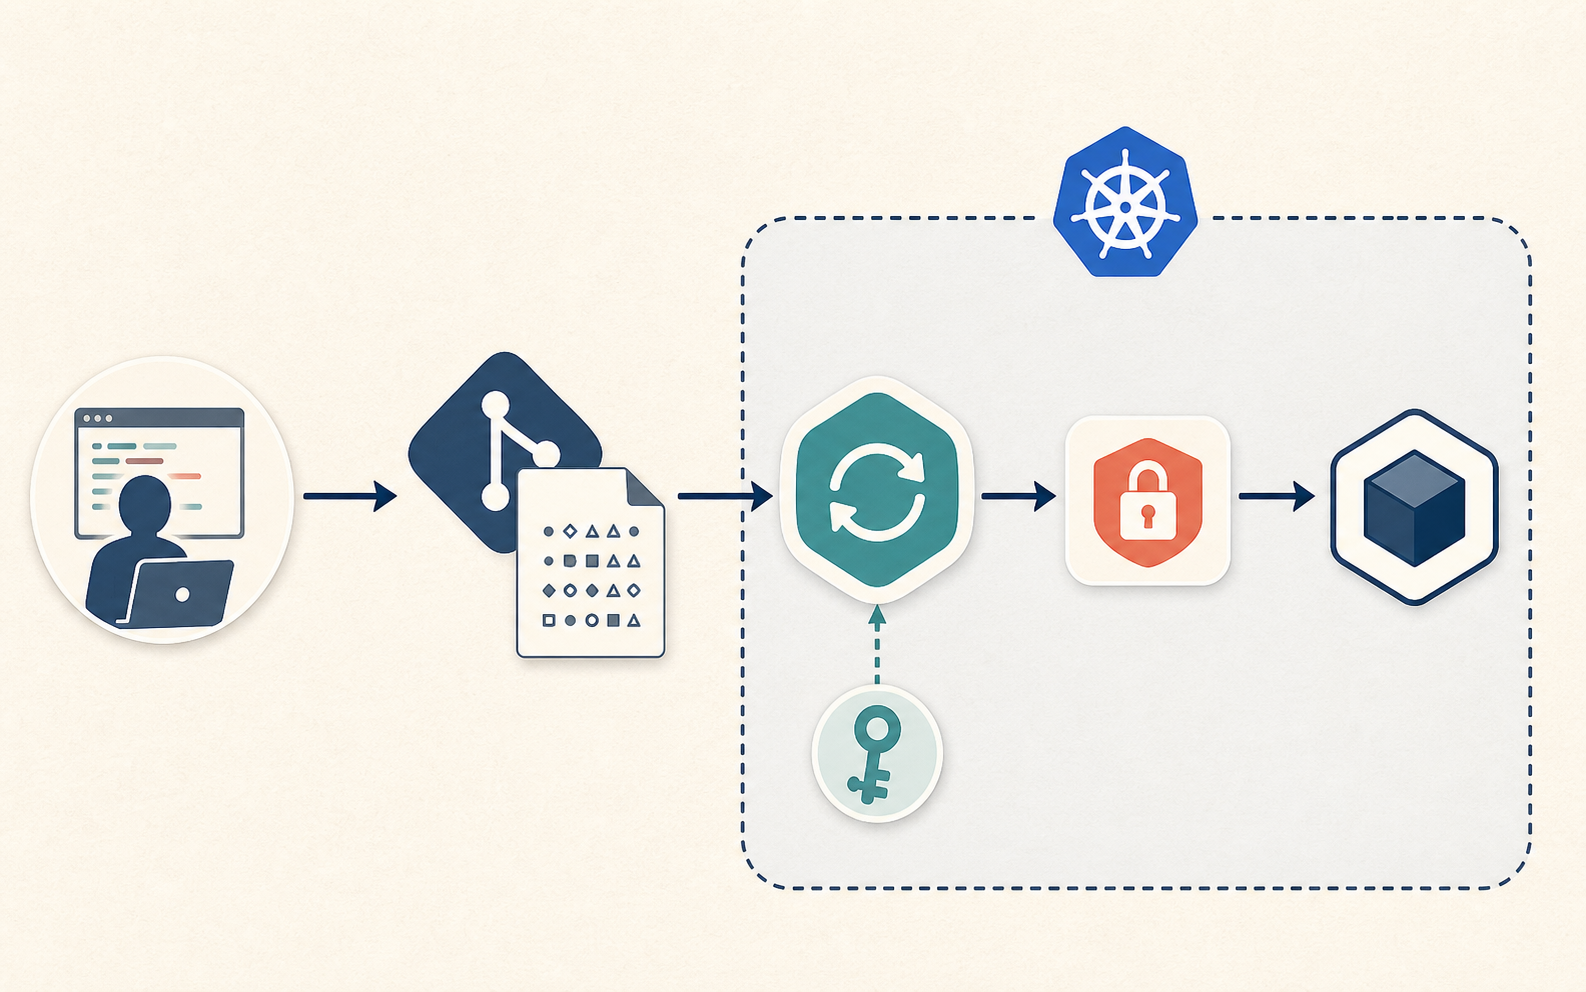
在 Git 保存加密的 Kubernetes Secret 值,部署時由 GitOps controller 解密。
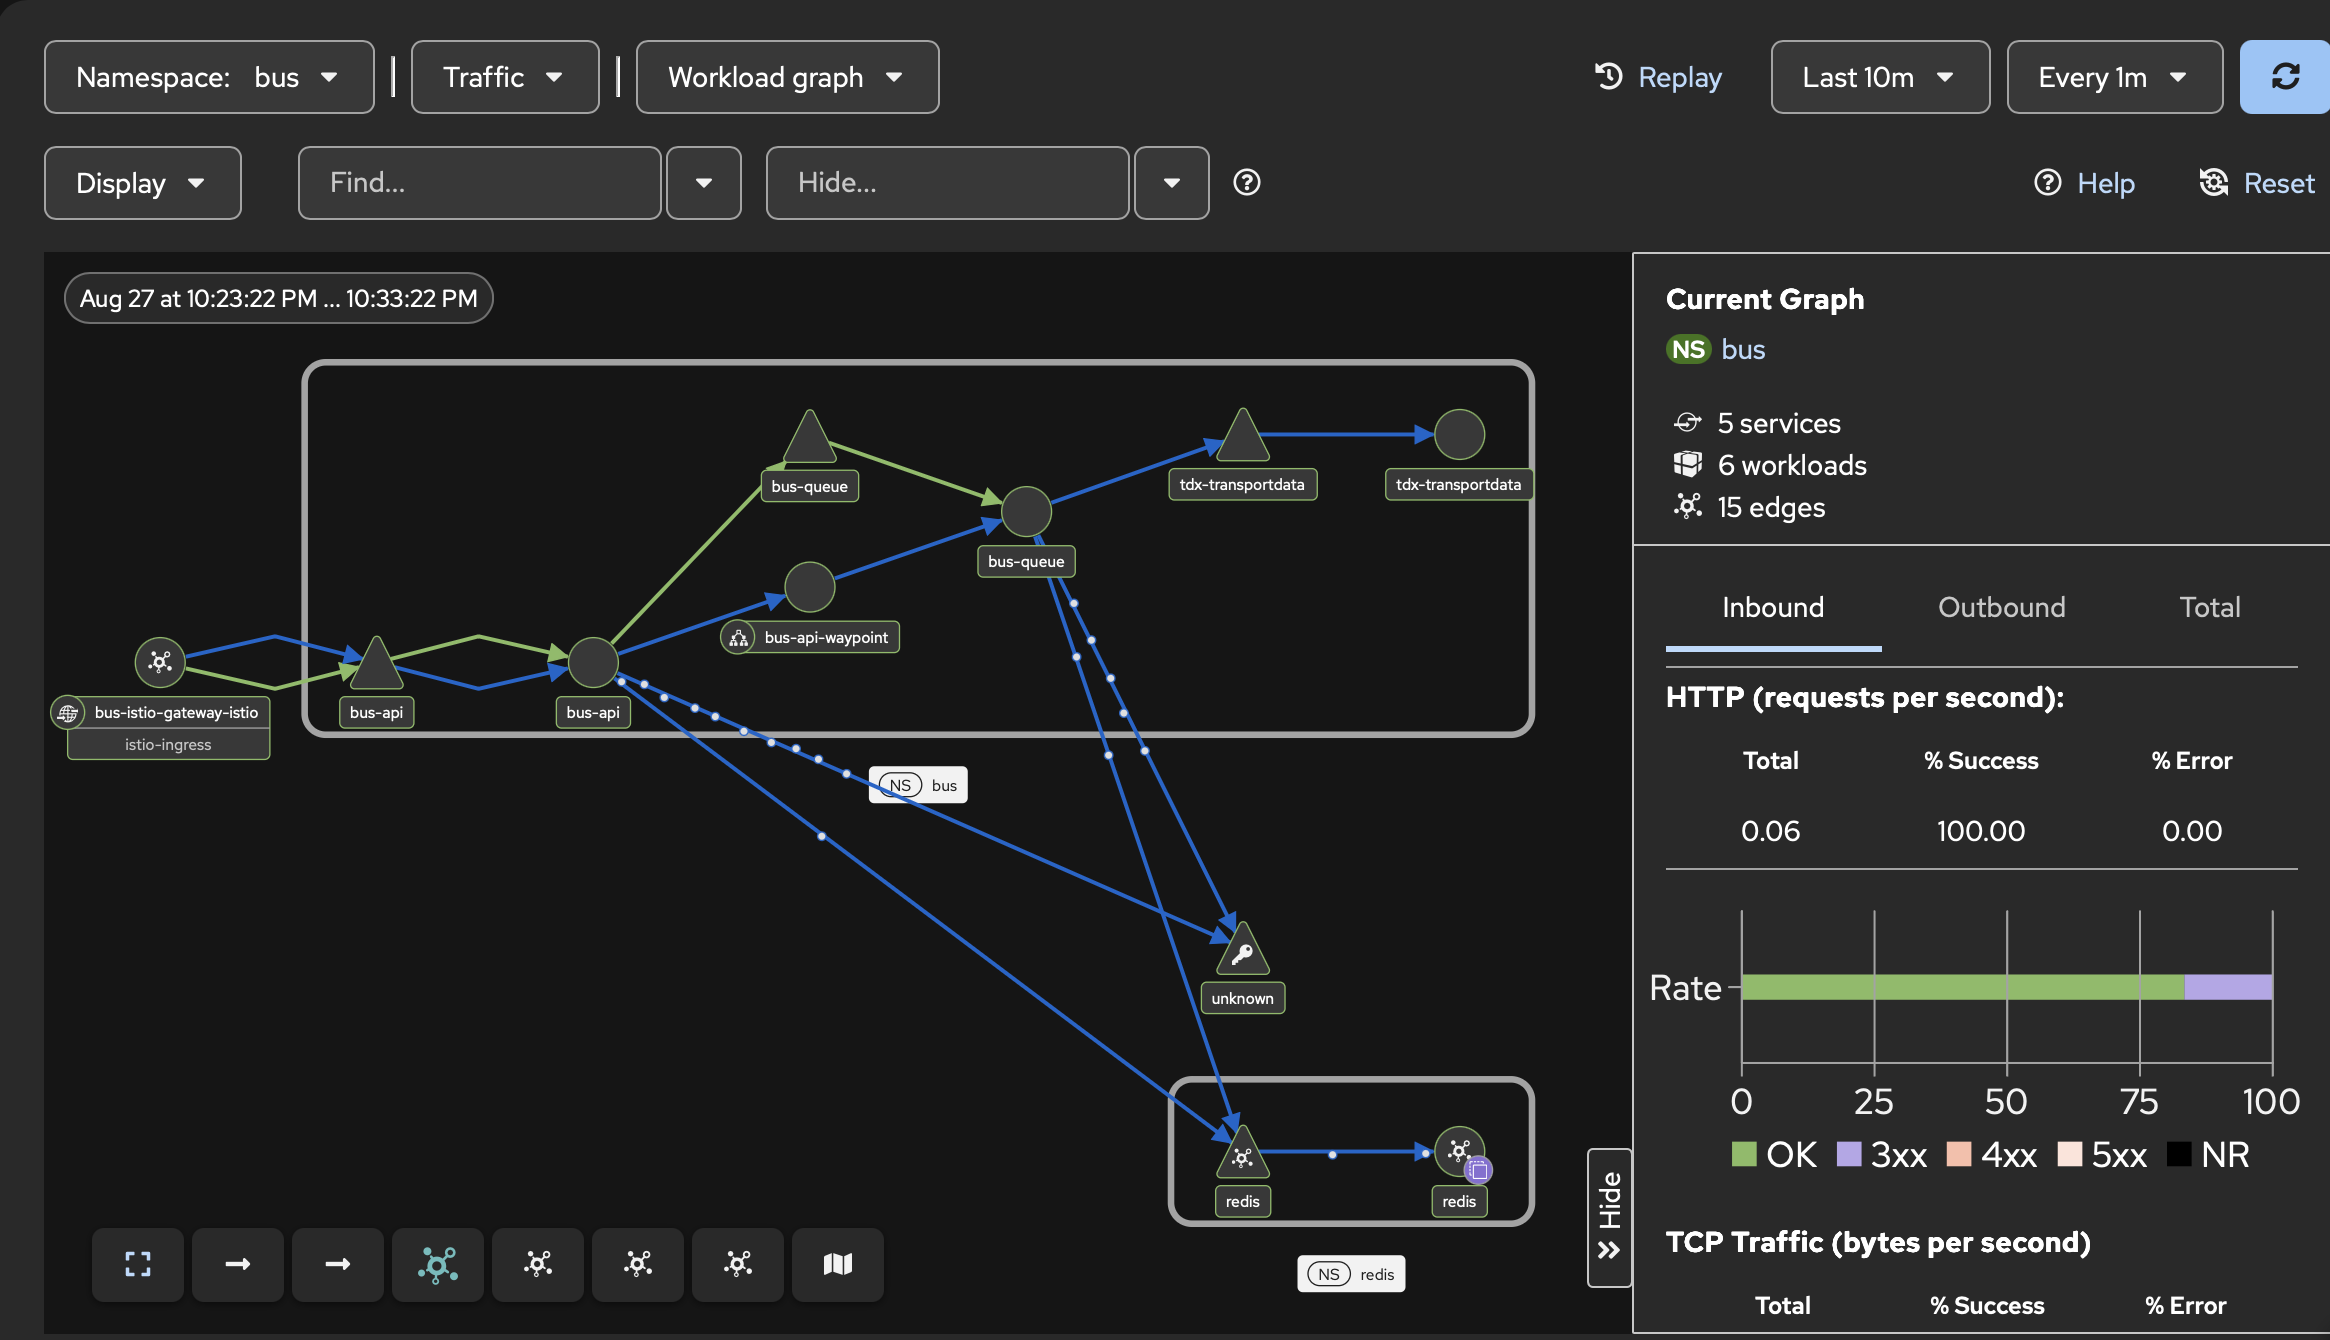
將工作負載納入 ambient mesh,並加入服務範圍的 L7 waypoint。
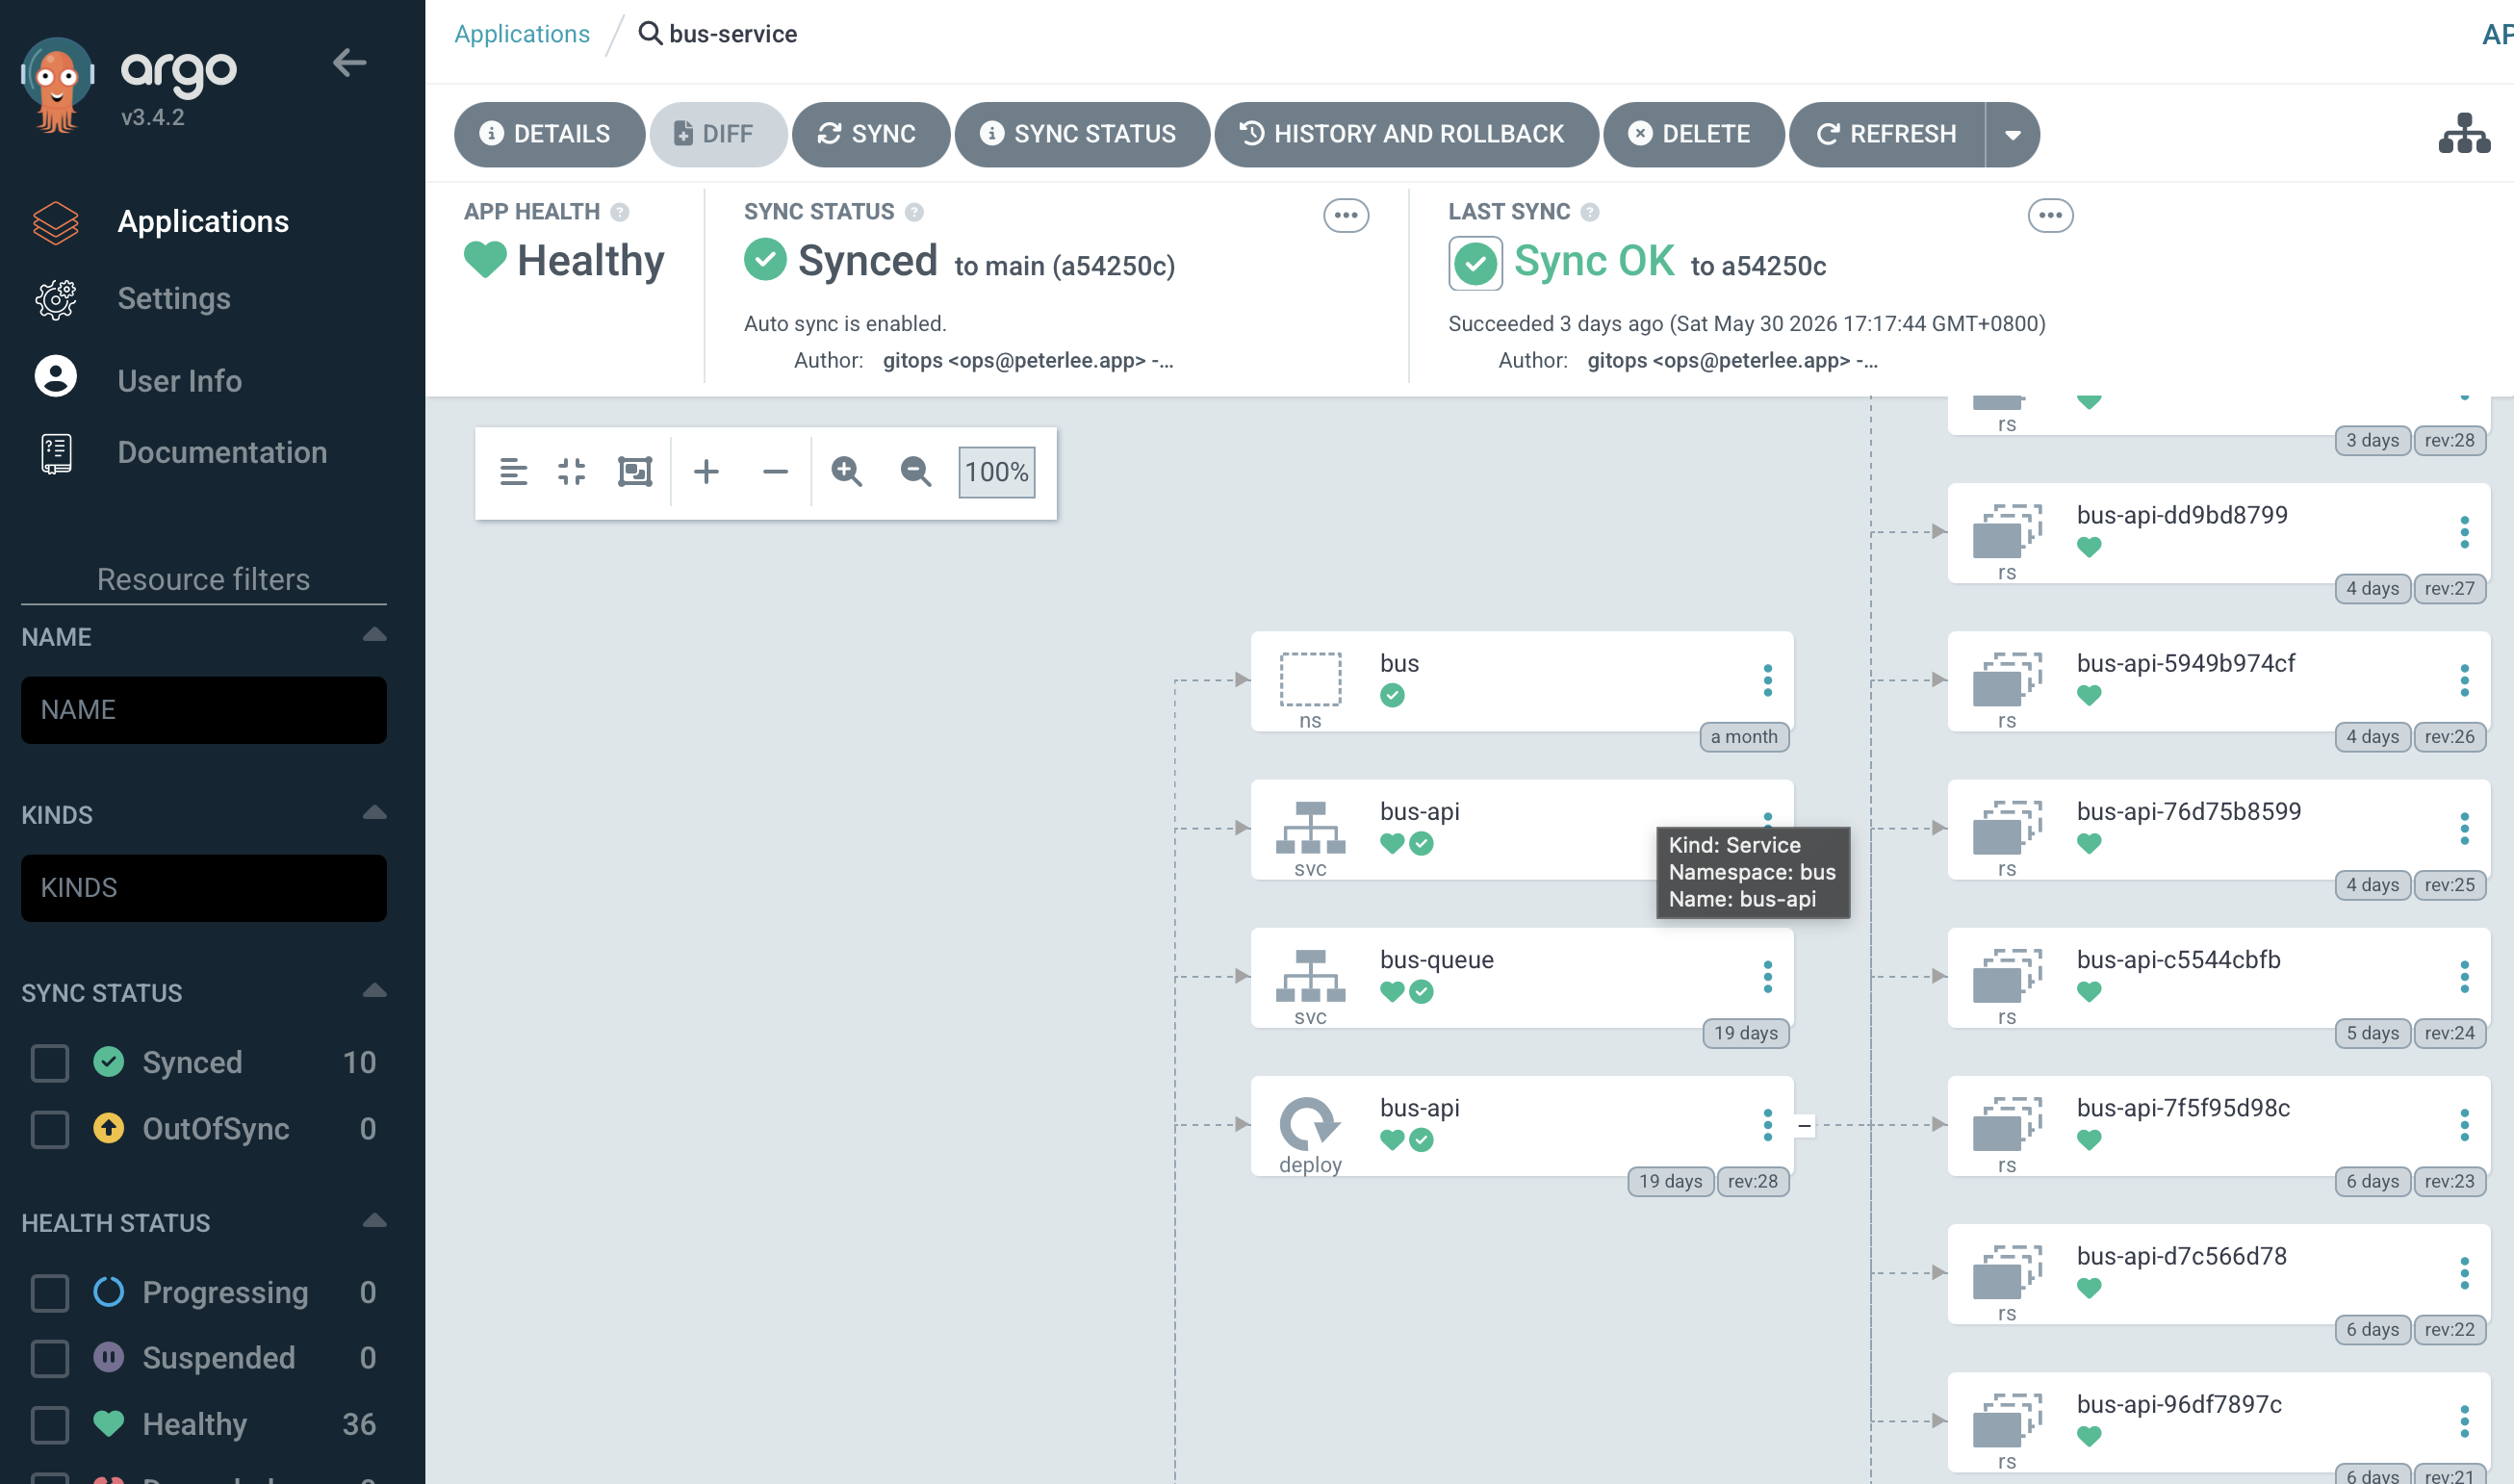
為 RKE 架構的家用 Kubernetes 基礎設施建立可重現、可逐層驗證的 GitOps 啟動流程。
不把 secret 值提交到 Git,將 Vault KV 資料同步為 Kubernetes Secret。
透過 Istio 管理的 Gateway 與 HTTPRoute,路由公開網域。
在 Argo CD 能安全接手 Kubernetes 叢集前,我會完成的檢查清單。
將可觀測性後端放在 Kubernetes 之外,分別收集 application telemetry、Pod stdout 與 host logs。

使用 Rancher Kubernetes Engine,以 Docker 元件建立可設定的 Kubernetes 叢集。
支援 DNS over HTTPS 與 DNS over TLS 的 iOS、macOS 應用程式。
用 GitHub Pages、自訂網域與 Cloudflare DNS 免費託管靜態網站。
使用 NFS provisioner 為私有 Kubernetes 叢集提供持久化儲存。
以 kubeadm 建立私有 Kubernetes 叢集的實作流程。